Credit Unions
Cicrim helps credit unions modernize responsibly, improving member experience, strengthening risk and compliance, and deploying practical AI that stands up to supervisory scrutiny. We partner with executives, supervisory committees, and boards to turn priorities into measurable outcomes without disrupting day-to-day operations.
Credit Unions
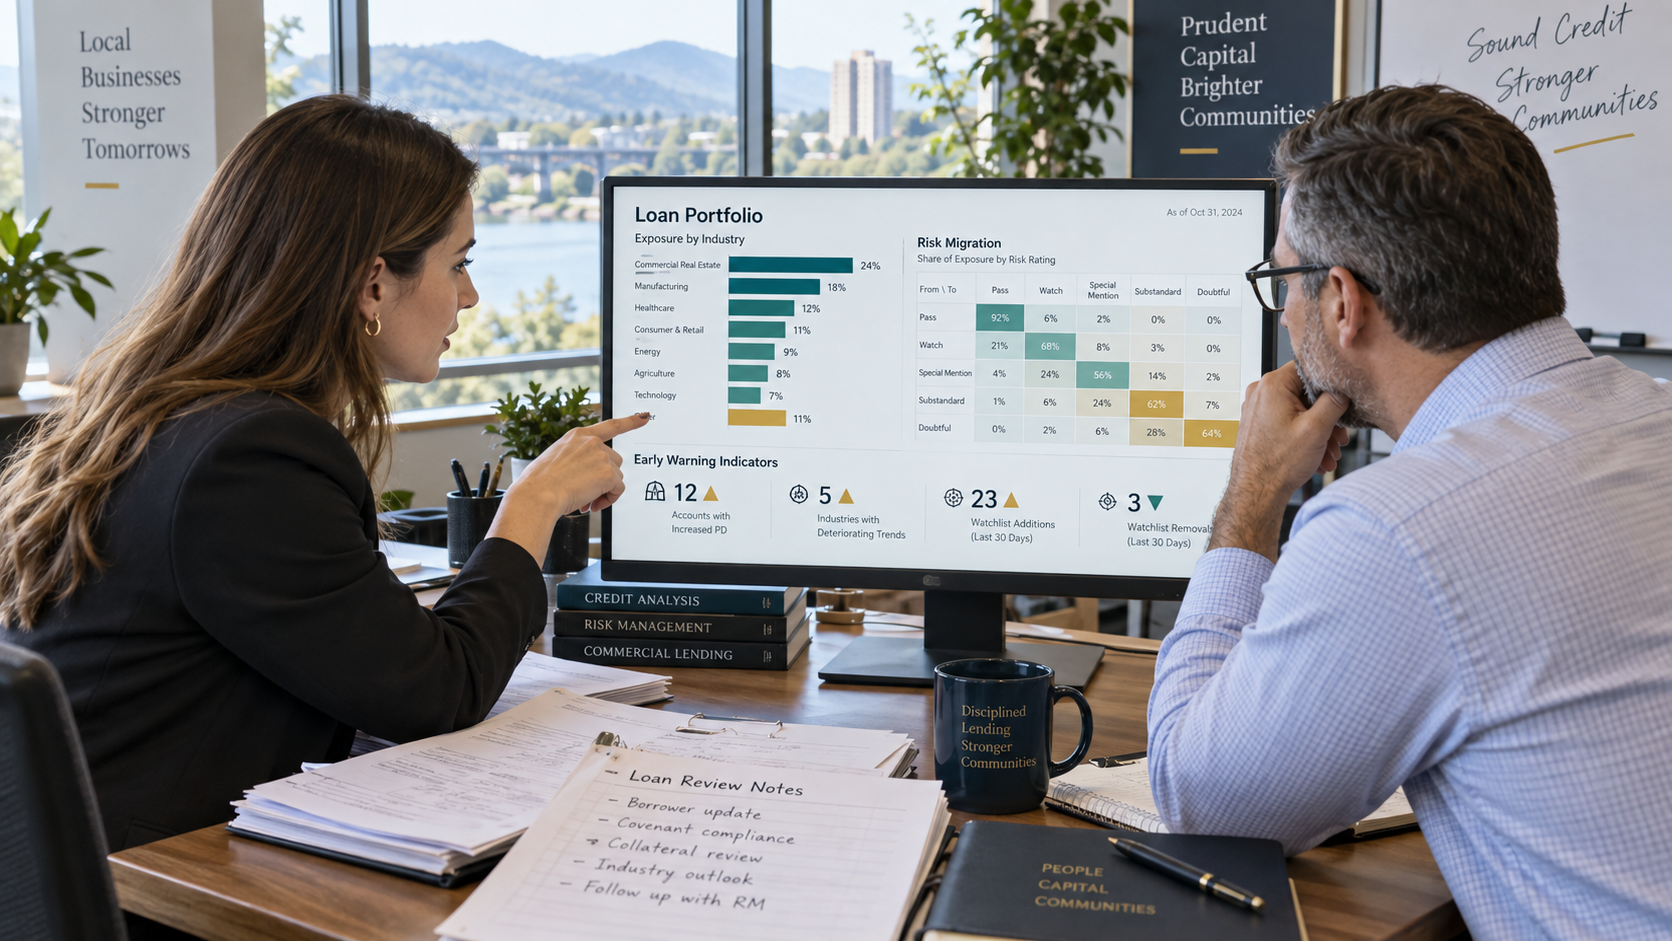
Credit unions have to keep member experience simple and modern, while strengthening cybersecurity, hardening infrastructure, and improving operating efficiency as delivery channels and vendor ecosystems evolve.
Cicrim partners with credit union leadership teams to modernize responsibly: Practical digital strategy, regulator-aware security, and execution that doesn’t overwhelm staff or disrupt members.
Our advisors blend hands-on banking and credit union operating experience with engineering discipline, helping you balance member journeys, operational resilience, and the technology roadmap behind both.
We translate mission into action: Operating models, process redesign, data foundations, and governance that supports measurable outcomes while staying examiner-ready and board-ready.
Services
Manage risk and compliance
-
Regulatory compliance:
– BSA/AML program maturity
– Fair lending and UDAAP readiness
– Lending and servicing compliance support (TRID, RESPA, HMDA, Reg Z, etc.)
– Privacy/GLBA governance and control mapping
– Payments and PCI control alignment
– Complaint management and root-cause remediation - Policy, procedure, and control libraries built for audit traceability and exam readiness
- Information security and cybersecurity internal audit support (including penetration test coordination and remediation tracking)
- Credit, operational, and model risk governance (risk taxonomy, KRIs, dashboards, board reporting)
- Enterprise risk management (ERM) operating model design
- Third-party risk: Critical vendor reviews and evidence packages
- Incident response playbooks, tabletop exercises, and audit-ready post-incident documentation
Gain assurance
- Audit-ready evidence kits for key controls (access, change, incident, vendor, and data governance)
- Cybersecurity and IT control readiness for exams and independent reviews
- CECL/credit analytics support: Data quality checks, documentation, and governance artifacts
- SOC report intake and gap analysis for critical vendors (what it covers, what it doesn’t, and what you need to evidence)
- Model risk documentation and monitoring artifacts: Thresholds, drift, performance stability, and explainability
- Board reporting packages that translate technical posture into decisions and accountability
Optimize resources
- Program and change management for core upgrades, digital initiatives, and security roadmaps
- Internal audit co-sourcing and operating model support
Corporate governance and operating cadence design
- Workforce enablement: Role clarity, handoffs, and runbooks to reduce key-person risk
- Automation (RPA) and workflow rationalization to reduce cycle time and exceptions
Solution focus: Member experience
Better member experience is rarely “just UX.” It’s data quality, decisioning, controls, and operational follow-through, delivered in a way that protects members and keeps examiners comfortable. Cicrim builds member-first experiences with governance, security, and measurable outcomes built in from day one.
Our services
Risk & Compliance
Governance, policies, and evidence that stand up in audits. From BSA/AML and privacy to vendor risk and security controls, we help you reduce noise and prove what matters.
Cybersecurity
Practical security programs that improve resilience: Access controls, incident readiness, vulnerability governance, and vendor security, packaged for audit and exam.

Data Foundations
Clean, governed data that makes decisioning and reporting trustworthy, with lineage, quality checks, and integration patterns that fit your cores and vendors.
Investigations & Validation
When it matters most: Incident documentation, root-cause analysis, independent validation, and defensible reporting for leadership, auditors, and regulators.

Operating Model
Clear ownership, clean handoffs, and delivery cadences that reduce exceptions and improve throughput, without adding bureaucracy.
Strategy & Execution
A realistic modernization roadmap, sequenced, funded, and delivered, with artifacts that keep leadership aligned and stakeholders confident.
Related industries
Banking & Capital Markets
Modernization, risk, and delivery support for financial institutions navigating complex vendor ecosystems, rising expectations, and tougher oversight.
Community Banks
Regulator-aware AI and digital modernization for community banks, designed to deliver measurable outcomes while keeping governance tight.
Risk & Compliance
Evidence-led governance that reduces surprises: Policies, controls, monitoring, and vendor risk, packaged to stand up to audit and exam scrutiny.

Consumer Lending
Decisioning, controls, and modernization support across the lending lifecycle, with fairness, explainability, and documentation built in.

Financial Services
Strategy, governance, and execution for regulated financial services organizations balancing modernization with resilience and oversight expectations.